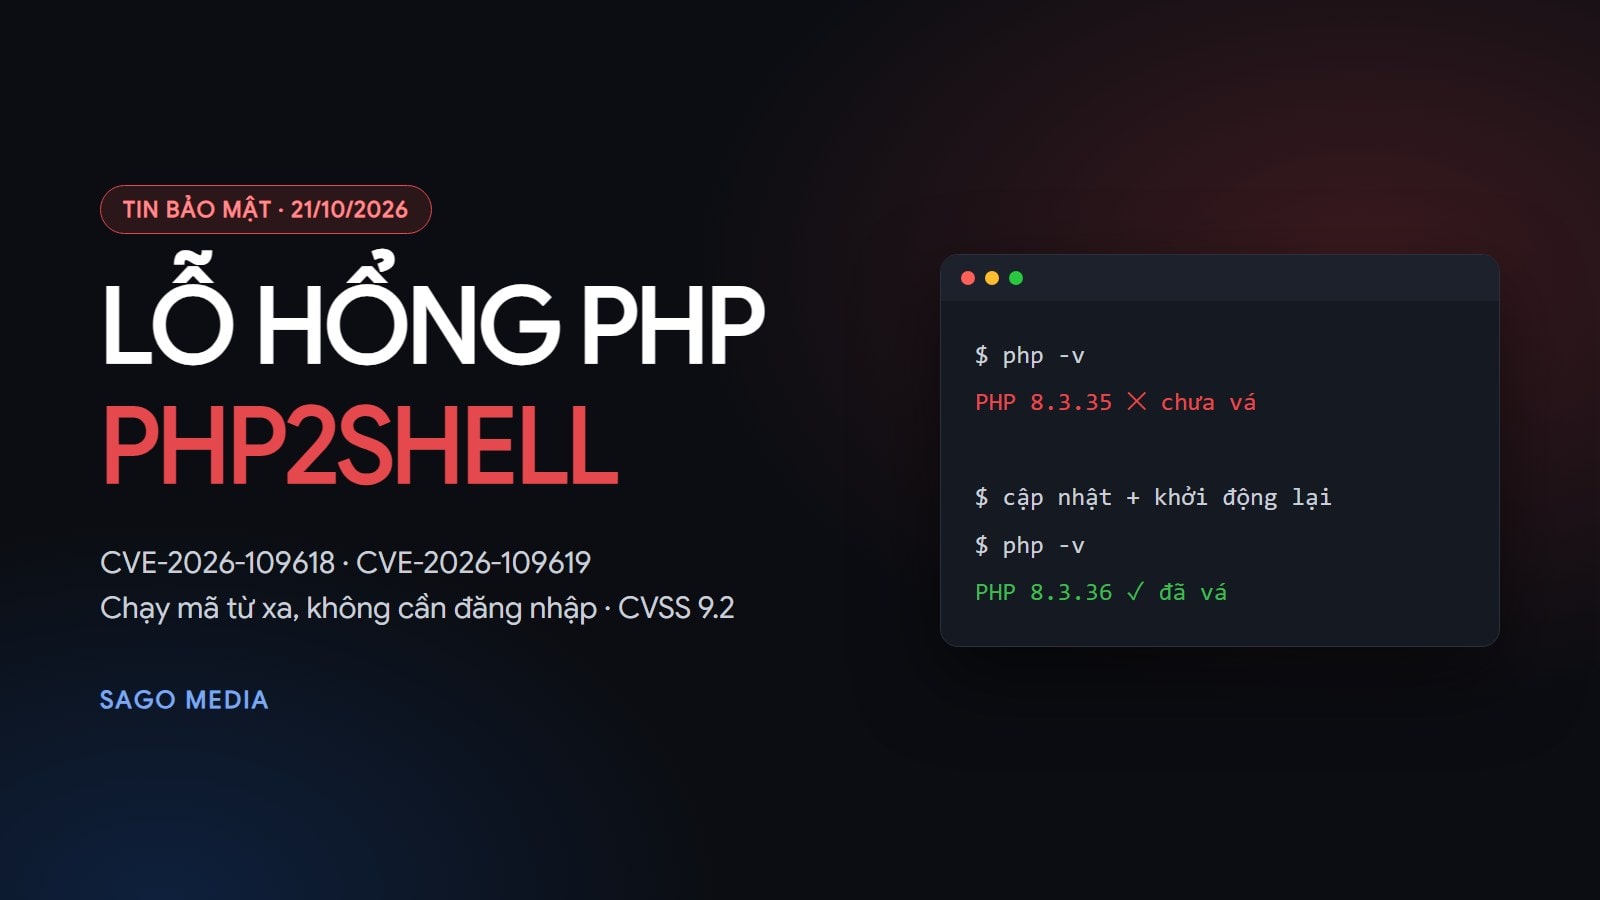
Tối 21/10/2026 ( giờ Việt Nam ), nhóm phát triển PHP phát hành bản vá khẩn cho hai lỗ hổng PHP nghiêm trọng, mã CVE-2026-109618 và CVE-2026-109619, được giới bảo mật gọi chung là PHP2Shell. Cả hai cho phép kẻ tấn công chạy mã trên máy chủ mà không cần đăng nhập. Website nào viết bằng PHP, trong đó có WordPress, đều nên kiểm tra phiên bản PHP và cập nhật ngay trong hôm nay.
Chuyện gì đã xảy ra ngày 21/10/2026
Theo thông báo của PHP và các hãng bảo mật, các bản vá được phát hành lúc 14:00 giờ UTC, tức 21:00 giờ Việt Nam ngày 21/10/2026. Một số báo cáo cho biết các đợt dò quét và tấn công đầu tiên đã xuất hiện từ sáng cùng ngày, trước khi bản vá ra mắt.
Do mức độ nguy hiểm, một số đơn vị đã chọn cách an toàn nhất là tạm đưa website về chế độ ngoại tuyến trong lúc chờ cập nhật. Hãng bảo mật Sansec ghi nhận nhiều website ở Hà Lan chủ động tạm ngừng hoạt động trong ngày 21/10. Cơ quan an ninh mạng Hoa Kỳ ( CISA ) và đội ứng cứu sự cố của các cơ quan Liên minh châu Âu ( CERT-EU ) cũng ra khuyến cáo cập nhật ngay.
Trên mạng xã hội có nhiều bài nói “hàng loạt website chính phủ, trường học, bệnh viện châu Âu phải đóng cửa”. Tới thời điểm viết bài, Sago Media chưa thấy nguồn chính thức xác nhận quy mô này. Thông tin chắc chắn là: lỗ hổng có thật, rất nghiêm trọng, bản vá đã có và cần cài ngay.
Lỗ hổng PHP2Shell nguy hiểm đến mức nào
Hai lỗ hổng đều được chấm 9.2/10 theo thang CVSS 4.0, mức nghiêm trọng. Điểm đáng lo nằm ở ba chỗ:
- Không cần đăng nhập: kẻ tấn công chỉ cần gửi một yêu cầu được chế tạo sẵn tới website, không cần tài khoản quản trị hay mật khẩu.
- Chạy mã từ xa ( RCE ): khai thác thành công thì kẻ tấn công chạy được lệnh với quyền của tiến trình web. Từ đó có thể cài webshell, chèn mã chuyển hướng, đọc cấu hình chứa mật khẩu cơ sở dữ liệu.
- Nằm ở lõi PHP: lỗi liên quan tới cách PHP xử lý bộ nhớ khi nhận các yêu cầu gửi dữ liệu dạng multipart. Lỗi xảy ra trước khi mã của website kịp chạy.
Theo các báo cáo kỹ thuật, lỗ hổng ảnh hưởng tới mọi cách PHP phục vụ trang web: PHP-FPM, Apache với mod_php, php-cgi, FrankenPHP và LiteSpeed. Nói cách khác, gần như mọi hosting chạy PHP đều nằm trong diện phải kiểm tra.
Phiên bản PHP nào đã được vá
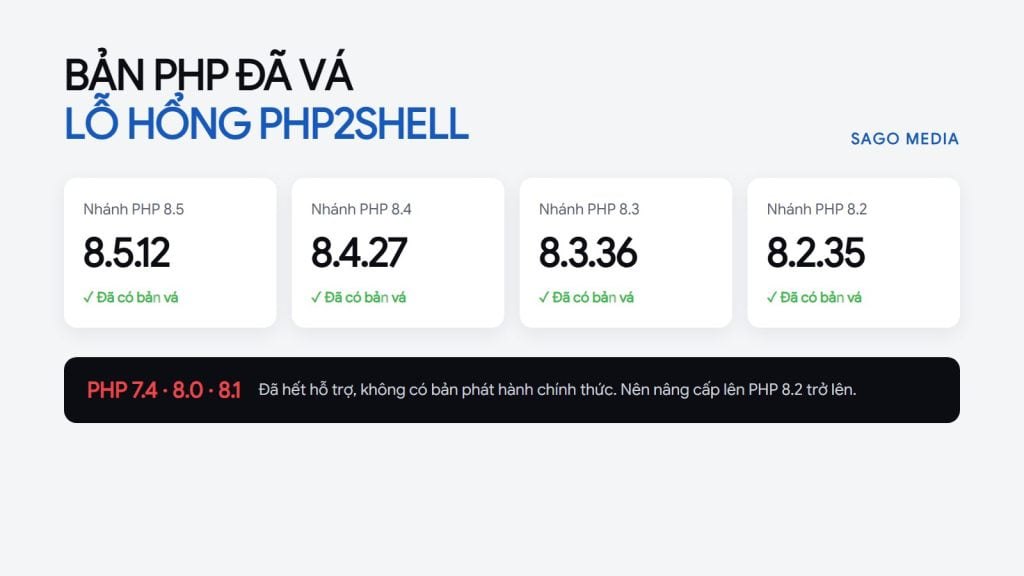
Mỗi nhánh PHP còn được hỗ trợ có một bản vá riêng. Bạn chỉ cần cập nhật lên bản vá của đúng nhánh đang dùng, không bắt buộc nhảy lên nhánh mới.
| Nhánh đang dùng | Bản đã vá | Ghi chú |
|---|---|---|
| PHP 8.5 | 8.5.12 | Cập nhật trong nhánh |
| PHP 8.4 | 8.4.27 | Cập nhật trong nhánh |
| PHP 8.3 | 8.3.36 | Cập nhật trong nhánh |
| PHP 8.2 | 8.2.35 | Cập nhật trong nhánh |
| PHP 8.1, 8.0, 7.4 trở xuống | Không có bản phát hành chính thức | Đã hết hỗ trợ, nên chuyển lên 8.2 trở lên |
Với các nhánh đã hết hỗ trợ như 7.4, 8.0 và 8.1, nhóm bảo mật PHP chỉ công bố bản sửa ở dạng mã nguồn cho ai tự biên dịch. Hosting thông thường gần như không dùng được cách này. Nếu website còn chạy PHP 7.4 hay 8.0, đây là lúc nên nâng cấp hẳn.
Website WordPress có bị ảnh hưởng bởi lỗ hổng PHP này không
Có. WordPress, Drupal, Joomla, WooCommerce hay website PHP viết tay đều chạy trên PHP, nên đều chịu ảnh hưởng nếu máy chủ dùng phiên bản chưa vá. Phiên bản WordPress hay theme, plugin không quyết định chuyện này.
Một điểm nhiều người hiểu nhầm: plugin bảo mật cài trong WordPress không chặn được lỗ hổng này. Lỗi xảy ra ở tầng PHP, trước khi WordPress và plugin kịp chạy. Cách xử lý đúng là cập nhật PHP trên máy chủ. Tường lửa ở tầng máy chủ ( WAF ) chỉ nên dùng tạm trong lúc chờ cập nhật.
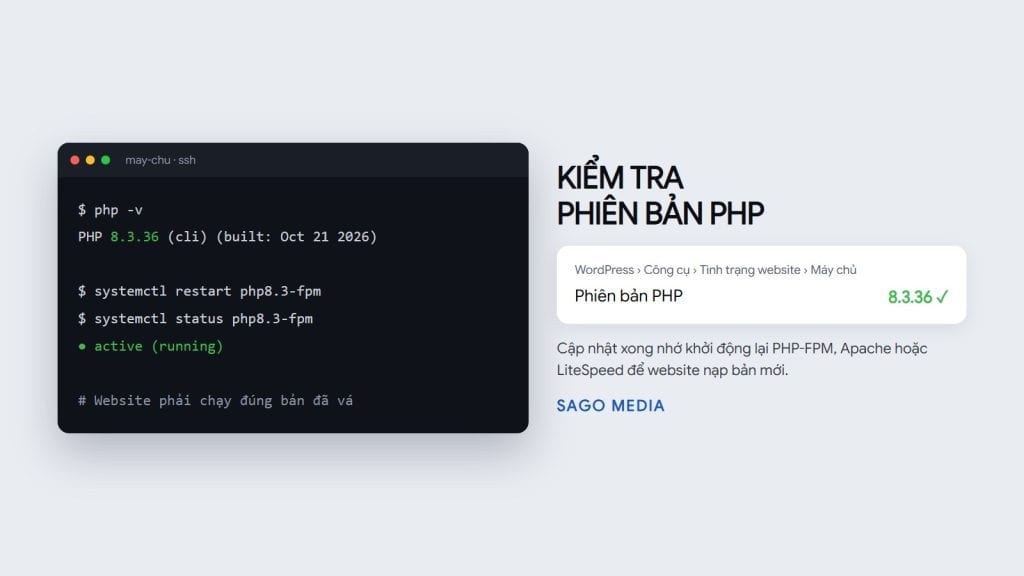
Cách kiểm tra phiên bản PHP của website
Có mấy cách đơn giản, chọn cách hợp với quyền bạn đang có:
- Trong trang quản trị WordPress: vào Công cụ › Tình trạng website › Thông tin › Máy chủ, xem dòng “Phiên bản PHP”.
- Trong bảng điều khiển hosting: cPanel, DirectAdmin hay các bảng điều khiển khác thường có mục “Chọn phiên bản PHP” hoặc “PHP Selector”.
- Qua dòng lệnh ( VPS ): gõ
php -v. Lưu ý phiên bản dòng lệnh có thể khác phiên bản đang chạy website, nhất là trên máy chủ LiteSpeed có nhiều bản lsphp. - Hỏi nhà cung cấp hosting: nhanh nhất nếu bạn dùng hosting dùng chung và không tự quản trị máy chủ.
Đừng để lại tệp phpinfo.php trên website sau khi kiểm tra. Tệp này lộ nhiều thông tin cấu hình, có lợi cho kẻ tấn công.
Các bước cập nhật PHP an toàn
Cập nhật PHP trong cùng nhánh ( ví dụ 8.3.x lên 8.3.36 ) hiếm khi làm hỏng website. Dù vậy vẫn nên làm theo thứ tự sau:
- Sao lưu: sao lưu toàn bộ file và cơ sở dữ liệu trước khi đụng vào máy chủ.
- Cập nhật PHP: cài bản vá đúng nhánh qua trình quản lý gói của hệ điều hành hoặc bảng điều khiển hosting.
- Khởi động lại dịch vụ PHP: PHP-FPM, Apache hoặc LiteSpeed cần khởi động lại để nạp bản mới. Cài xong mà chưa khởi động lại thì website vẫn chạy bản cũ.
- Kiểm tra lại: xem lại phiên bản PHP website đang chạy, mở thử trang chủ, trang liên hệ, giỏ hàng và trang quản trị.
- Theo dõi: để ý nhật ký lỗi và lượng truy cập bất thường trong vài ngày sau.
Khi chưa cập nhật được ngay
Nếu website chạy trên nhánh cũ, phải kiểm tra tương thích theme và plugin trước khi nâng cấp, hãy liên hệ đơn vị quản trị hạ tầng để bật luật tường lửa tạm thời hoặc cô lập website. Với website quan trọng, tạm đưa về chế độ bảo trì vài giờ để nâng cấp vẫn an toàn hơn để nguyên phiên bản có lỗ hổng.
Nếu website đã có dấu hiệu bị xâm nhập
Cập nhật PHP chỉ đóng lỗ hổng. Nếu website đã bị khai thác từ trước, mã độc vẫn nằm lại trong file và cơ sở dữ liệu. Hãy kiểm tra ngay nếu thấy một trong các dấu hiệu sau:
- Website tự chuyển sang trang cờ bạc, quảng cáo lạ khi vào từ Google hoặc điện thoại.
- Gõ
site:tên-miền-của-bạntrên Google thấy hàng loạt trang tiếng Nhật, tiếng Trung mà bạn chưa từng đăng. - Có file PHP lạ trong thư mục uploads, có tài khoản quản trị không rõ ai tạo.
- Hosting báo quá tải, gửi thư rác hoặc tạm khoá tài khoản.
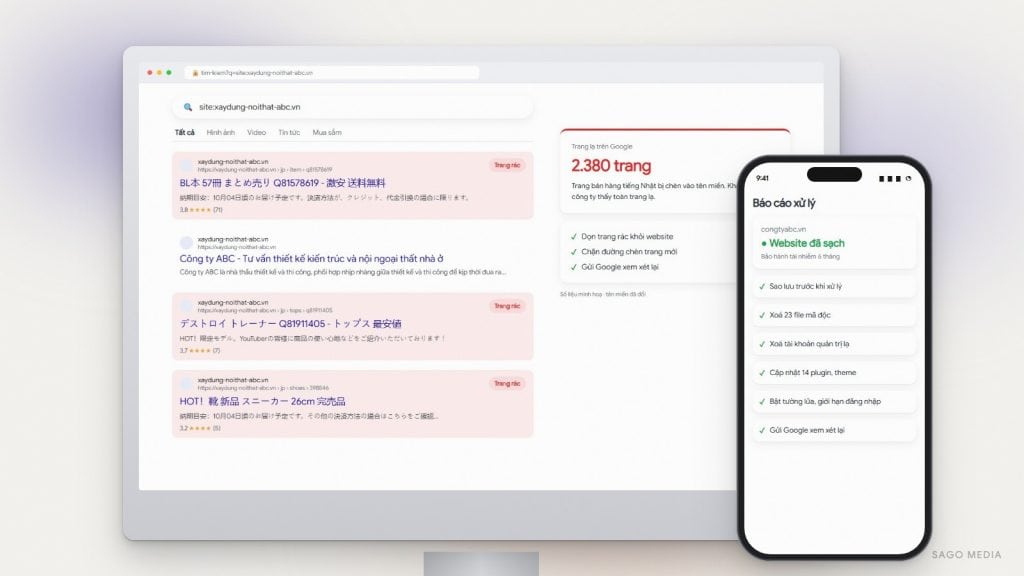
Gặp các dấu hiệu này, việc cần làm là dọn sạch mã độc, xoá cửa sau, vá lỗ hổng rồi mới gỡ cảnh báo trên Google. Sago Media nhận xử lý mã độc WordPress trọn gói, có bảo hành tái nhiễm 6 tháng. Website do Sago thiết kế và đang dùng hosting của Sago được hỗ trợ miễn phí.
Câu hỏi thường gặp về lỗ hổng PHP2Shell
Website nhỏ, ít người vào có cần lo không?
Có. Kẻ tấn công dùng công cụ quét tự động toàn bộ Internet, không chọn website lớn hay nhỏ. Website nhỏ thường ít được cập nhật nên càng dễ bị khai thác.
Đã cập nhật WordPress lên bản mới nhất thì có an toàn không?
Chưa đủ. Lỗ hổng nằm ở PHP trên máy chủ, không nằm ở WordPress. Bạn cần cập nhật cả hai.
Dùng hosting dùng chung thì ai cập nhật PHP?
Thường là nhà cung cấp hosting. Bạn nên nhắn hỏi họ đã lên bản vá chưa, và kiểm tra lại trong trang quản trị WordPress.
Nguồn tham khảo
- CISA: Critical Vulnerabilities in PHP Require Immediate Patching
- CERT-EU: Critical Vulnerabilities in PHP
- Help Net Security: PHP2Shell, critical PHP vulnerabilities patched
- Sansec: PHP2Shell, Critical PHP RCE
Không chắc website của mình đang chạy PHP bản nào, hoặc cần người cập nhật và kiểm tra giúp? Gọi Sago Media qua hotline 0977 727 314 hoặc gửi yêu cầu tại trang liên hệ. Sago kiểm tra phiên bản PHP, tình trạng mã độc và báo cho bạn trước khi làm.